

Benutzer Zugriff Tokens
Als Organisationsinhaber oder Administrator kannst du alle persönlichen Zugriffstoken (PATs), die von Mitgliedern deiner Organisation erstellt wurden, auf einer zentralen Seite anzeigen und verwalten. So kannst du die API-Nutzung überwachen und die Sicherheit erhöhen, indem du Token bei Bedarf widerrufst.
Um die Zugriffstoken deiner Organisation zu verwalten, gehe zu Organisationseinstellungen > Benutzerzugriffstoken.
Auf der Seite Benutzerzugriffstoken wird eine Liste aller aktiven persönlichen Zugriffstoken innerhalb deiner Organisation angezeigt.
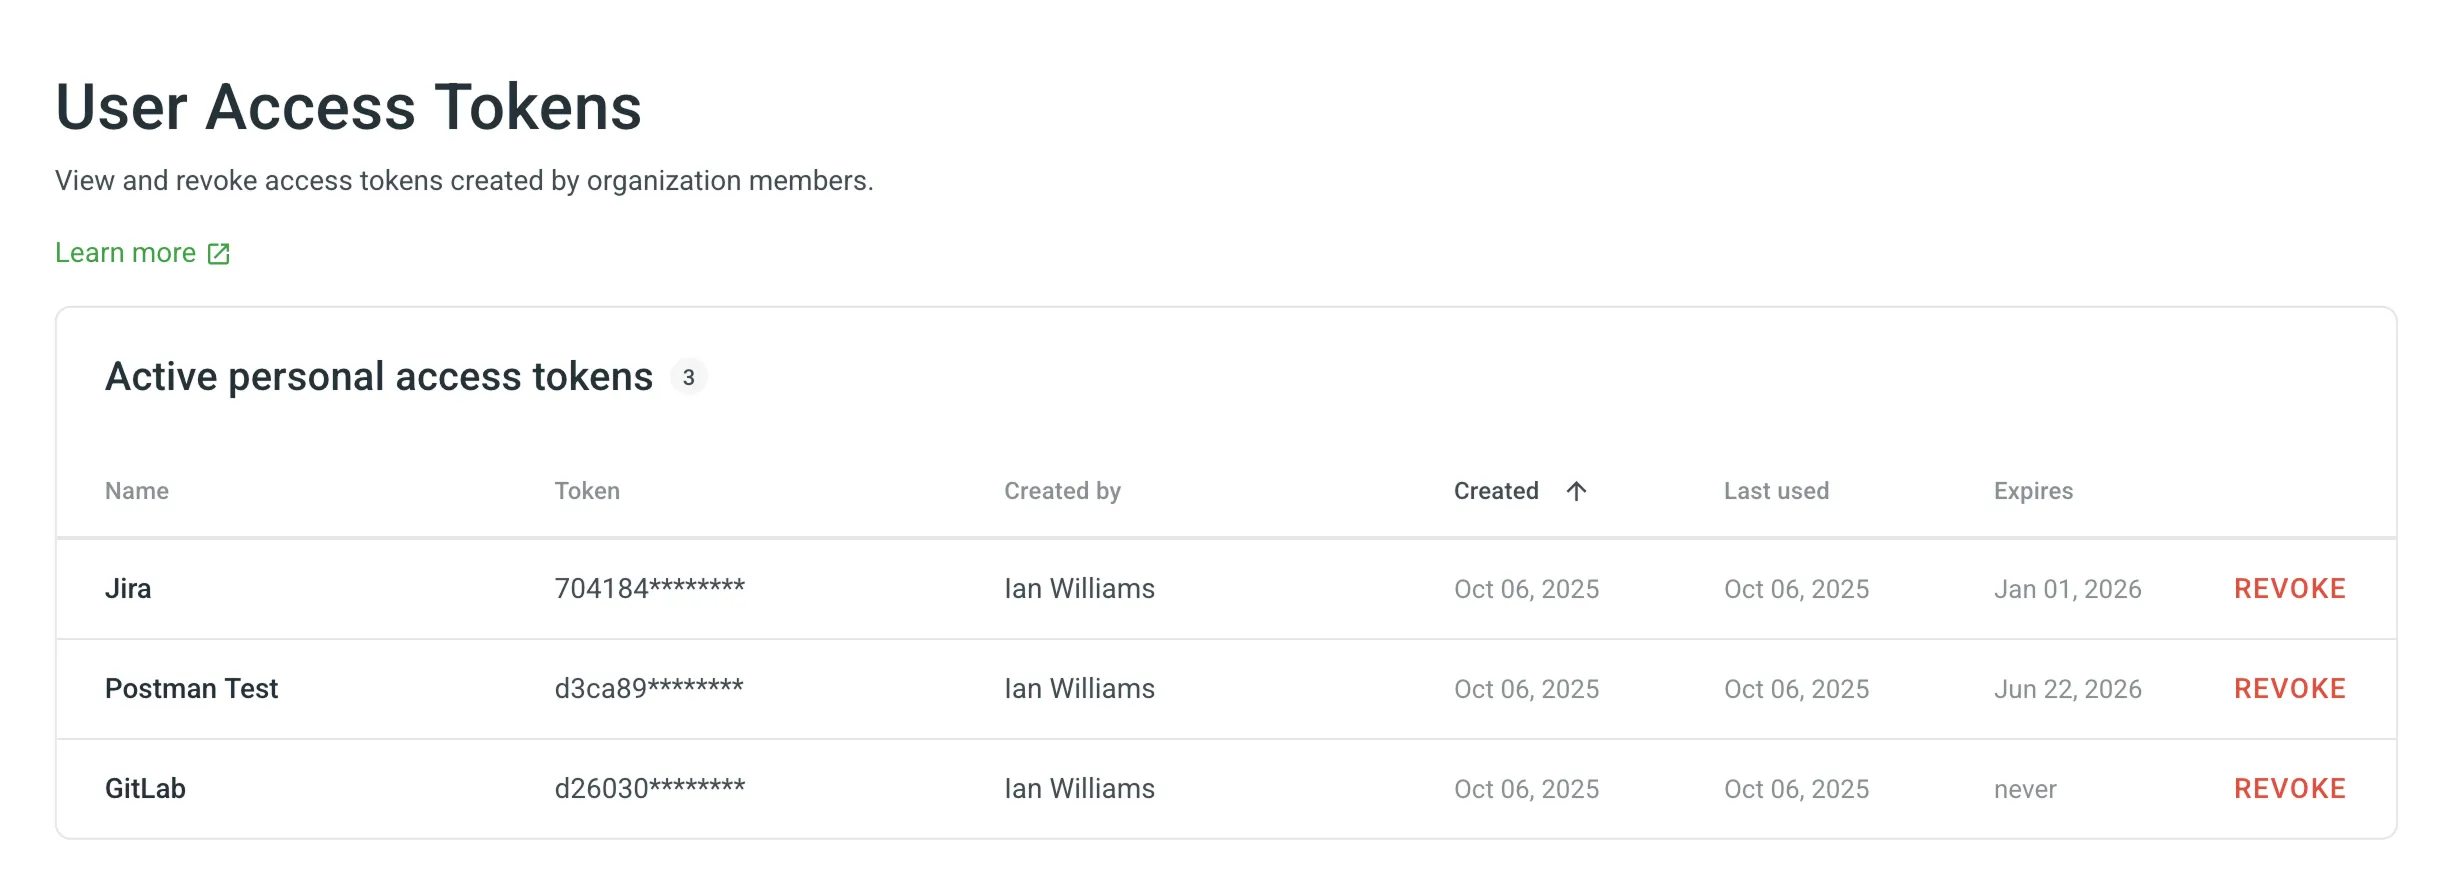
Die Tabelle enthält für jedes Token die folgenden Informationen:
- Name: Der beschreibende Name, der dem Token bei seiner Erstellung gegeben wurde.
- Token: Eine teilweise maskierte Version des Tokens zur Identifizierung.
- Erstellt von: Das Organisationsmitglied, das das Token erstellt hat.
- erstellt: die date die Token war erstellt.
- letzte verwendet: die date die Token war letzte verwendet zu machen ein API request.
- Expires: die Token’s expiration date. Der Wert „never“ bedeutet, dass das Token nicht abläuft.
Du kannst revoke any member’s personal Zugriff token at any time. Dies ist nützlich, wenn ein Token kompromittiert wurde, einem ehemaligen Mitarbeiter zugeordnet ist oder nicht mehr benötigt wird.
Um revoke a token, folge these Schritten:
- Go to Organisation Settings > User Zugriff tokens.
- Suche das Token, das du widerrufen möchtest, in der Liste und klicke daneben auf Widerrufen.
Mehr über Zugriffstoken erfahren.